


印度CA eMudhra私钥泄露,Chrome紧急封禁,SSL证书不能只看便宜
2026-10-28
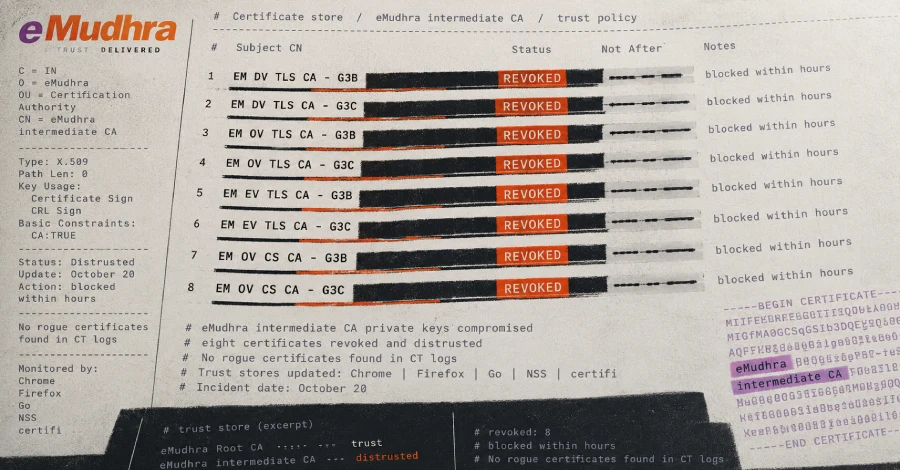
TLS 域名验证(DV)证书:EM DV TLS CA - G3B(荷兰 eMudhra BV)和 EM DV TLS CA - G3C(美国 eMudhra Inc) TLS 组织验证(OV)证书:EM OV TLS CA - G3B 和 EM OV TLS CA - G3C TLS 扩展验证(EV)证书:EM EV TLS CA - G3B 和 EM EV TLS CA - G3C 代码签名证书:EM OV CS CA - G3B 和 EM OV CS CA - G3C
事件曝光后,Chrome、Firefox、苹果、微软很快停止了相关证书的信任;Mozilla 和 Chrome 还进一步移除了签发这些证书的根证书,防止部分不自动更新的应用继续信任它们。
此次事件的影响已经超出单张证书的吊销范围。
浏览器能够快速更新封禁列表,并不代表所有使用数字证书的软件都能同步获得保护。一些服务器程序、开发工具、老旧系统和物联网设备可能不会及时检查证书吊销状态,仍存在被伪造证书欺骗的风险。
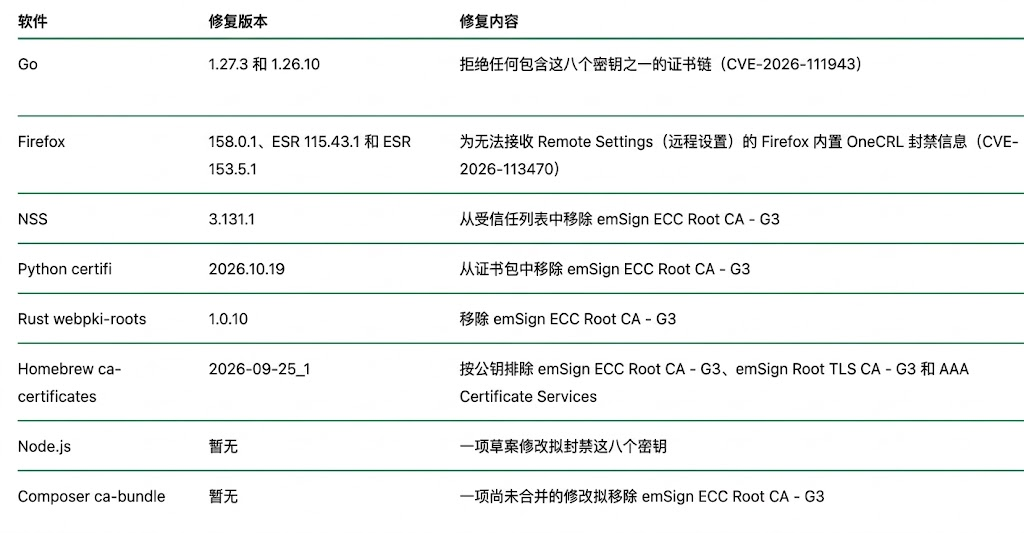
截至 10 月 20 日,Go、Firefox、NSS、Python certifi 等软件及证书库陆续发布修复措施:
eMudhra 事件揭示了数字证书安全中一个不容忽视的问题:即使采用成熟的密码算法,如果密钥生成环节缺乏足够的随机性,整个信任链仍可能面临严重风险。
事件发酵之后,eMudhra 宣布董事会已决议主动退出全球 TLS/SSL 证书业务。这让不少人联想到 2024 年底 Entrust 因多次合规失范、整改拖沓,最终在 2025 年初将公网 SSL 证书业务出售给 Sectigo。
优先选择主流、长期受信任的 CA,例如被 Chrome、Firefox、苹果、微软等广泛信任,并有稳定运营记录的机构。 关注安全透明度,好的证书商会公开披露安全事件、审计结果和修复措施。 支持自动化管理,具备自动续期、自动替换、证书到期提醒等功能,能降低“证书过期导致业务中断”的风险。 有清晰的应急机制,一旦出现问题,能快速吊销、替换证书,并通知客户。 避免只依赖单一供应商,重要业务可准备备用证书方案,降低突发风险。
证书不是买完就结束,而是要持续管理;选服务商时,安全能力、响应速度和运维便利性,比单纯便宜更重要。
欢迎来电咨询
请联系海域云专业顾问,我们将为您推荐适合需求的数字化产品以及解决方案。
扫码获取一对一咨询服务
或致电400-665-9588

权威认证
ICANN、APNIC等多项认证

“520”客户服务标准
五大团队,双重保障,零问题遗留

全天候客户服务
7*24小时技术支持,系统化服务保障

顾问式服务
1对1客户咨询,满足个性化需求


扫码关注官方公众号
获取最新出海资讯,了解行业动态
联系我们
服务时间 7x24h
海域云小程序
您的掌上会员中心
- 海域集团深圳总部:
深圳市福田区深南中路华联大厦二楼
400-665-9588 - 海域集团香港技术中心地址:
香港西環干諾道西 135 號錦添工業大厦 6樓616 室
Unit 616, Kam Teem Industrial Building, 135
Connaught Road West, Sai Wan, Hong Kong - 海域集团澳洲分部地址:
Unit 68 , 44-50 Cooper Street,
Strathfieid, NSW 2135 - 海域集团英国分部地址:
291 Brighton Road,
South Croydon CR2 6EQ - 海域集团加拿大分部地址:
422 Richards St Suite 170,
Vancouver, BC V6B 2Z4
友情链接: 海域云知识产权海域云数据中心海域云信息安全海域云全球网络
深公网安备:44030402003463号 工信部备案号:粤ICP备2020113156号